Bugjaeger汉化版
版本:v7.0 大小:23.05M
类别:工具 时间:2026-11-20
立即下载
版本:v7.0 大小:23.05M
类别:工具 时间:2026-11-20
立即下载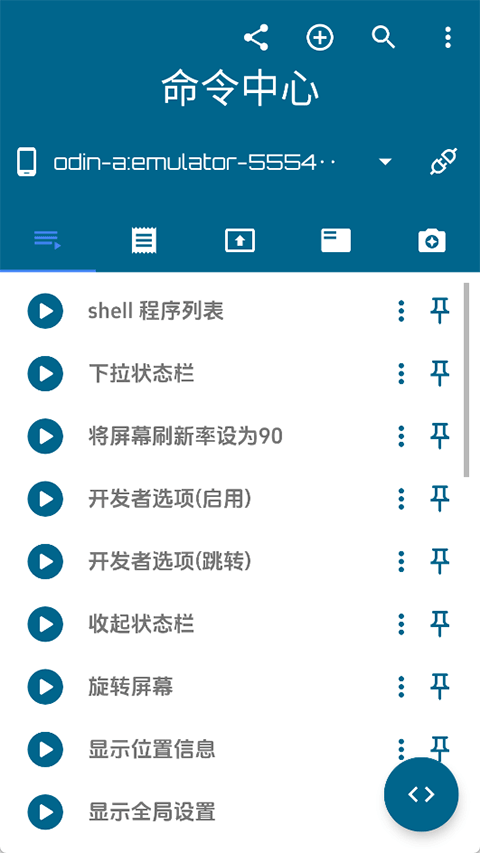
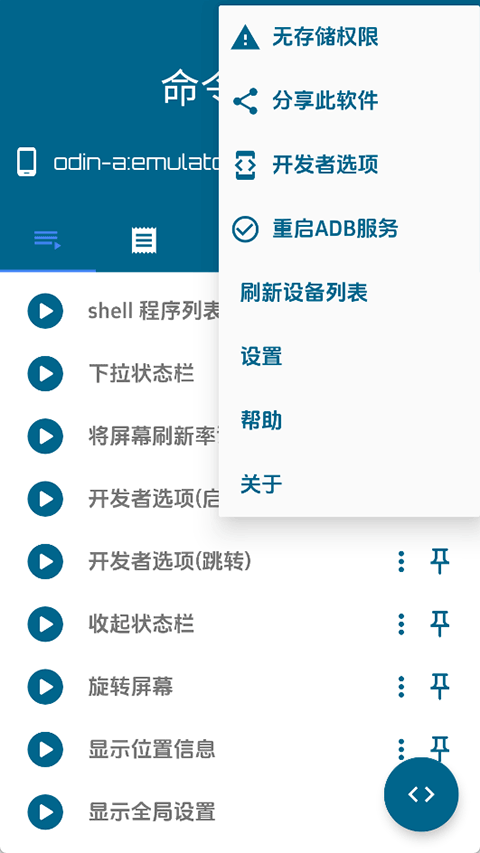
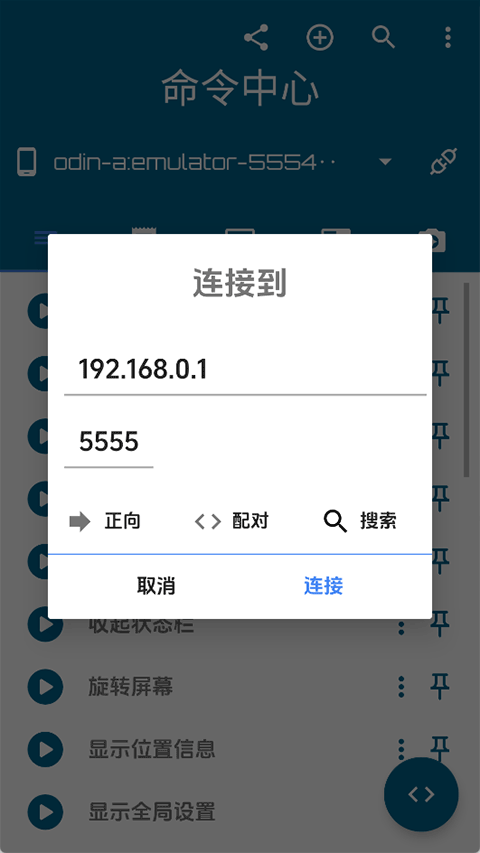
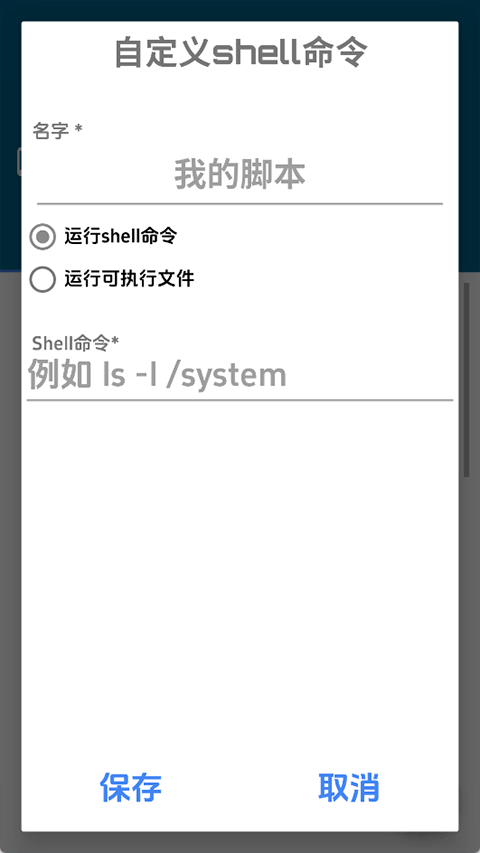
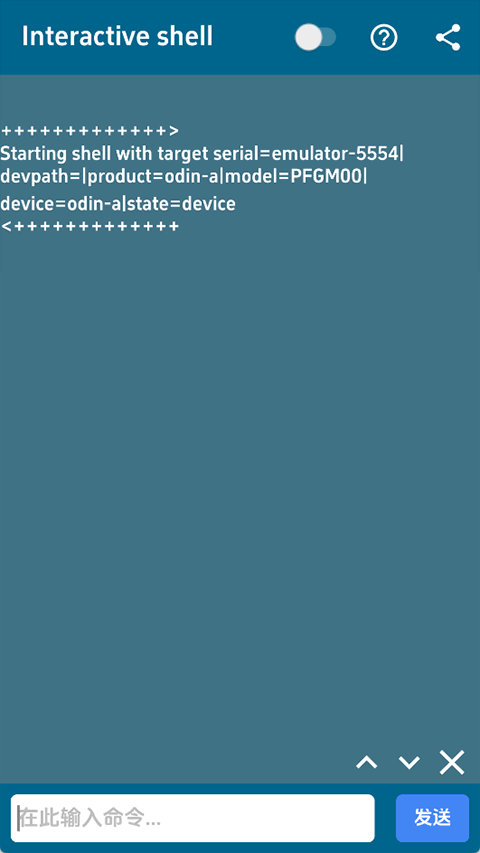
bugjaeger是一款非常实用且体积小巧的应用管理器软件,同时也是由国外大神开发出来的一个绿色应用程序管理系统,在这个系统中你可以对你的电脑中的所有程序进行有效的分类整理,并让你可以清楚看到这些应用都安装在哪个目录下以及它们所占用的空间大小是多少,从而帮助你快速找到需要删除或清理掉的东西来释放内存空间;另外还支持以不同的颜色区分不同类型的文件夹。而我今天带来的是“Bugjaeger中文破解版本”,该版本经过了集成注册机修改解锁,无需激活码即可免费使用整个系统的所有限制与功能哦!此外,里面的语言也已进行了更换,默认为大家大家习惯的语言就可直接上手操作哦,简直不要太舒服啊。
一、建议只用于个人资料! 如果您怀疑病毒可能已经在计算机上感染过 ,请勿单击 " 执行动作"!
二、如果您正在寻找有关您的设备信息的信息:您可以获取以下信息 : 带宽消耗率, CPU利用率和 RAM可用性 。如果发现异常活动,则应考虑立即卸载本程序。
三、仅允许使用管理员帐户处理此程序下的各个组件. 对于非专业人员来说很容易出错。请注意 : 非常小心地完成每一部的任务。
四、绝对不能连接到网络共享时启用 VHD 映像服务 , 因为您将会损失其访问权限后无法再次恢复;
五、当您尝试解压文件名超过 255 字符的最大长度的 ZIP 文件 ( 或者 Windows 不了解的一些压缩格式 ) 之前将其置于队列并将等待直到完成 ;
六、由于某些原因, 它只能一次提取大约两个文件(.zip,.rar), 如果同时加载更多档案- 将会被暂停;
Q:"我的磁盘已满". 键入详细信息?
A:. 除非你想检查硬盘是否为空, 磁盘空闲的所有卷组都会列出其中未完全填满的一半的那些。
注释.: 即使Windows NTFS分区具有多个逻辑磁盘(Volume ), 只会在物理硬件级别划分为单独的部分(BR).
例如: D:\, E:, F:: 直接链接的 C:\ 分区的不同部分. 第三个示例( F:) 是C:\DOS 归档后的结果。
Q:“我收到这样的错误消息:"读取损坏的ZIP文件失败...... ""为什么?"
回答."因为只有完整的 Zip 存储才能解开文件, 而不是分割过的Zip包 ". 至少有一个条目看起来不太完整,因此解压过程遇到了麻烦。<br>
通常这是因为在移动过程中中断导致的结果。如果你决定修复这个问题,你应该把这个大的zip存放在另一个盒子里,让别人帮你看管。你自己就不能做这件事,因为你太忙了,根本没有时间花一个小时盯着进度条...<br>另一种方法是在桌面上右键单击这个.zip 并取消最后一点,但这显然不是一个令人满意的方法.<br><br>
step 1: 编辑文件路径
第一步就是要编辑刚才复制粘贴下来的txt文档里的文件地址。打开记事本之类的文本编辑工具。双击刚刚生成出来的文本文件。出现如下所示的文字说明已经打开了文件。(如图为繁体)
Step 2: 添加新文件夹及扩展名至白名单
第二步则是编辑白色名单即免杀对象,为了防止检测到可疑行为报毒什么的…就把常见的dll动态库加上吧……一般DLL结尾的就是dll文件,不过有些EXE也可能包含dLL在里面…………反正我是这么写的…
step 3: 开始解析恶意样本
第三步最为关键一步也是最容易出现问题的一步。随便挑了一个样本,打开binlog.txt。看了一下文件头,确定确实是正确的文件,继续下一步。按下shift+alt+f快捷键弹出菜单栏,在此处填写需要解析的名字。确认无误后,鼠标左键拖动文件名右侧方块区域滑到最后,右键,此时会出现上下箭头。连续两次向下箭头,可以看到上面多了两行空白文字,这两格正好容纳样本所在的位置全名。
在左侧最上方处,可以看到出现了蓝色提示词:“Ready to extract”。代表可以准备正式开启工作流程前的最后一关—签名验证模式测试。这时候应该多加留意下方出现的安全警告,尤其是关于安全等级变化的那个红色警示灯。(在此基础上提醒一下各位朋友,虽然说小编这边的环境很干净,但并不代表一定就不会有问题发生)按下键盘CTRL+B组合键。紧接着又跳转到了另一张对话框询问意见。这时需根据自身情况作出判断决策——接受与否——至于为啥这么做..大概是出于谨慎起见吧…好吧我也算不出啥道理….那就不管那么多,自行斟酌好了。
当然前提是得确保前面的操作都是按照正常的步骤走来的否则一切皆有可能搞砸....更别提万一中间出了意外状况还没反应过来咋办…好在这个时候基本都已经结束一大半准备工作了...
待得到反馈确认后再重复一次上述按键组合.....反复三次便可最终触发真正的自动脱壳打包作业。
至此初步完成了一次简单的静态沙箱模拟环境构造实验...
二分之一游戏1.76Gv0.05
下载
小妖直播app官方版11.6MBv1.0.1
下载
柚子直播破解版25.15MBv1.0.9
下载
重生之我在魔塔当勇者中文版35.93Mv1.0.1
下载
iHour时间投资计划137.78Mv7.5.0
下载
泛足球app34.92Mv3.4.0
下载
3D模拟飞机修理店手机版249.08Mv1.9
下载
广发智汇app36.99Mv1.4.37
下载
拳皇2012官方中文版674MBv1.0.8
下载
世界大战飞行模拟器手机版(Sky On Fire)173.99Mv0.10.5
下载
粘液实验室2手机版(Slime Labs 2)21.75Mv1.1.19
下载
真实滑板中文破解版91.4MBv1.5.16
下载
黑蚂蚁影视免费版18.63 MBv4.3.0
下载
魂器学院九游版1.85Gv12.53
下载
饥饿鲨世界国服最新版531.31Mv6.5.10
下载 群晖drive app
 iDay软件
 中兴应用商店APP
 语八哥app
 geogebra几何画板手机版
 搜狗手写输入法手机版
 小周便签软件
 quickedit专业版
 闪指连点器
 芥末空间app(原芥子空间)