抓包工具是用来拦截查看网络数据包内容的软件,市面上的抓包工具也挺多的,常用的有httpwatch、Charles、Firebug等等,功能基本都大同小异,今日小编带来的
Fiddler Web Debugger也是其中之一,它是挺好用的一款抓包工具,也是很好用的Web调试工具之一,知名度也比较高,非常多的用户都在使用。该软件体积小巧,有着直观简洁的用户界面,操作简单,可以支持IE、 Chrome、FireFox、Safari、Opera等各种浏览器,能够将网络传输发送与接受的数据包进行截获、重发、编辑、转存等操作,用来检测网络安全也是个极好的选择。它能够记录客户端和服务器之间的所有http请求,还能针对特定的http修改请求的数据,甚至可以修改服务器返回的数据,可以说功能非常强大了,满足用户的一切需求。软件的功能很全面,具备强大的网页调试功能,能够支持任何框架,包括.NET、Java、Ruby等,用户使用该软件能够在任何网站上模拟或修改请求和响应,此外,软件中还包含有许多实用的隐藏小功能哦,能够给用户带来各种惊喜,有需要的朋友快来本站下载吧!
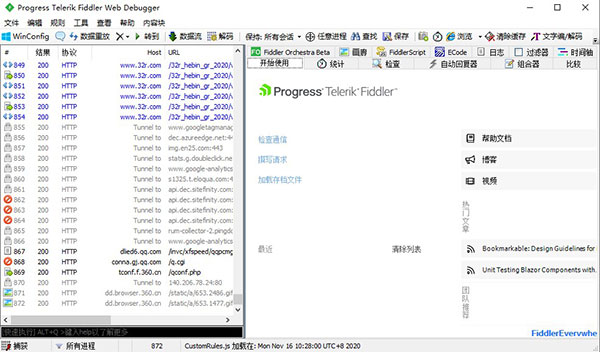
PS:本站为你们提供的是“Fiddler Web Debugger汉化破解版”,该版本已经完成汉化,修改界面为中文,并且去除通过WinConfig启动签名自校验。
软件功能
1、Web会话操作
轻松编辑Web会话:只需设置断点即可暂停会话处理并允许更改请求/响应。编写自己的HTTP请求并通过软件运行它们。
2、性能测试
该软件让您一目了然地看到“总页面权重”,HTTP缓存和压缩。使用诸如“标记任何大于25kb的未压缩响应”之类的规则来隔离性能瓶颈。
3、可定制的免费工具
受益于丰富的可扩展性模型,从简单的FiddlerScript到可以使用任何.NET语言开发的强大扩展。
查看现成附加组件的完整列表。
4、安全测试
解密HTTPS流量并使用中间人解密技术显示和修改Web应用程序请求。配置软件以解密所有流量,或仅解密特定会话。
5、HTTP / HTTPS流量记录
使用该软件记录计算机和Internet之间的所有HTTP(S)流量。从几乎任何支持代理的应用程序(IE,Chrome,Safari,Firefox,Opera等)调试流量。
6、Web调试
调试来自PC,Mac或Linux系统和移动(iOS和Android)设备的流量。确保在客户端和服务器之间传输正确的cookie,标头和缓存指令。支持任何框架,包括.NET,Java,Ruby等。
软件特色
1、网页调试
调试来自macOS,Windows或Linux系统以及iOS或Android移动设备的流量。确保在客户端和服务器之间传输正确的cookie,标头和缓存指令。支持任何框架,包括.NET,Java,Ruby等。
2、请求与响应模拟
在任何网站上模拟或修改请求和响应。这是一种无需更改代码即可更改对测试网站的请求和响应的快速简便的方法。
3、HTTP / S流量记录
使用该软件记录计算机和Internet之间的所有HTTP / S通信。几乎可以从支持代理的任何应用程序中调试流量-Chrome,Safari,Firefox,Opera,Edge等。
4、团队合作
只需单击一个按钮即可共享捕获的流量,从而与您的团队进行协作。通过标记/突出显示会话,添加评论以及在云上共享捕获的会话以与队友协作来添加更多上下文。
修改说明
1、困兽斗(精益论坛)汉化作品
2、其它修改处理:
+修改启动画面
+去除通过WinConfig启动签名自校验
+关联Fiddler ScriptEditor 脚本编辑器
3、额外的插件说明:
├—FiddlerCap.exe(单独用来捕获流量的工具)
├—ToE.dll(Fillder请求一键生成易语言代码插件)
├—EnableLoopback.exe(用于捕获Win10应用商店内的UWP应用)
├—FiddlerCheck.dll(汉化版更新检查插件,删除可去每次启动烦人的检测升级错误提示)
系统要求
支持的操作系统:Windows XP to Windows 10
框架:Fiddler2需要.NET v2,Fiddler4需要.NET v4
磁盘空间:8MB
处理器:1GHz
内存:推荐2 GB以上
更新日志
1、修复副本| Web会话列表上下文菜单中的“会话”菜单项。
2、修复副本| Web会话列表上下文菜单中的“标题”菜单项。
3、消除在未经用户许可的情况下启动本地可执行文件的可能性:CVE-2020-13661,由Lion Nagenrauft报告,nagenrauft-consulting.com








 GotoHTTP免费版
 Copernic Desktop Search 7破解版
 SimpleRemote绿色便携版
 智慧树刷课软件绿色版
 Classroom Spy Professional破解版
 ExpanDrive 2021破解版
 teamviewer绿色企业版 v12.0.88438
 eM Client Pro破解版
 TotalD Pro破解版
 MailWasher Pro破解版